最近总感觉有人动我服务器,但是日志没看出什么,感觉被清理过。请问有没有能在有人登录时能立即通过 Telegram 机器人发送推送,并将操作记录实时上传到另一台服务器的开源服务器监控软件?
另外请问有没有好方法排查服务器是否被挂马?进程里没看出什么,个人小项目。
回复

akira
直接吧 message 日志实时同步出来应该就足够了
yfwl
监控 SSH 登录呗
suotm
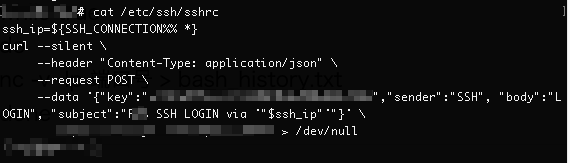
可以用 curl 触发 webhook,每次 ssh 有登录的时候就触发:
HAWCat
换个私钥,然后加上二次验证
KasuganoSoras
@KasuganoSoras #14 需要安装 nmap-ncat
KasuganoSoras
@naoh1000 #11
Server 1 (要监控的机器)
#!/bin/sh
while true
do
cat ~/.bash_history | nc -v 机器 2 的 IP 端口号
sleep 5
done
Server 2 (要记录数据的机器)
#!/bin/sh
while true
do
nc -v -lp 端口号 > bash_history.txt
done
Tink
@naoh1000 #11 接着上面的,发现有陌生登陆后,启动脚本。
脚本的功能就是每秒读一次 history,然后把新增的内容推到 telegram 就行了
dorothyREN
tg 通知好做,操作记录 可能需要审计软件吧
naoh1000
@zhoucan007 第一个需求简单,将操作记录实时上传到另一台服务器请问有好的思路吗?
@Tink
@ETiV
@KasuganoSoras
naoh1000
@EscYezi SSH 肯定是仅证书,怕的是私钥泄露,或是什么软件有漏洞。其它的管理端口改非常用高位端口并加 IP 段白名单,禁 ICMP,能想到的安全措施都上了。但是业务数据太敏感了,泄露不起。不适合个人做的业务(市面上没有一个做的好的,很想自己做)
EscYezi
歪个楼,ssh 设置成仅证书登录就好了
KasuganoSoras
5 楼正解,不过我试过好像会导致 sftp 无法正常登录
ETiV
1. 确定可能的登录方式,比如 ssh
2. 监控 sshd 日志,发现成功登录就去 curl 发消息
Tink

cominghome
在.bashrc 里加一个 curl
Tink
当然没问题啊
naoh1000
前端程序员第一次写自己项目就是涉及用户敏感数据的,目前已经有了 8000 活跃用户。对运维没什么经验,因此很担心服务器安全。
zhoucan007
ServerCat ?? Telegram 自己开个 bot,然后写个 curl 就行了吧。
naoh1000
服务器内存储了很多敏感信息,因此比较重视服务器安全。
操作记录试试 script,参数啥的、你看看 help
可以输出成文件,然后用 rsyslog 什么的转发走